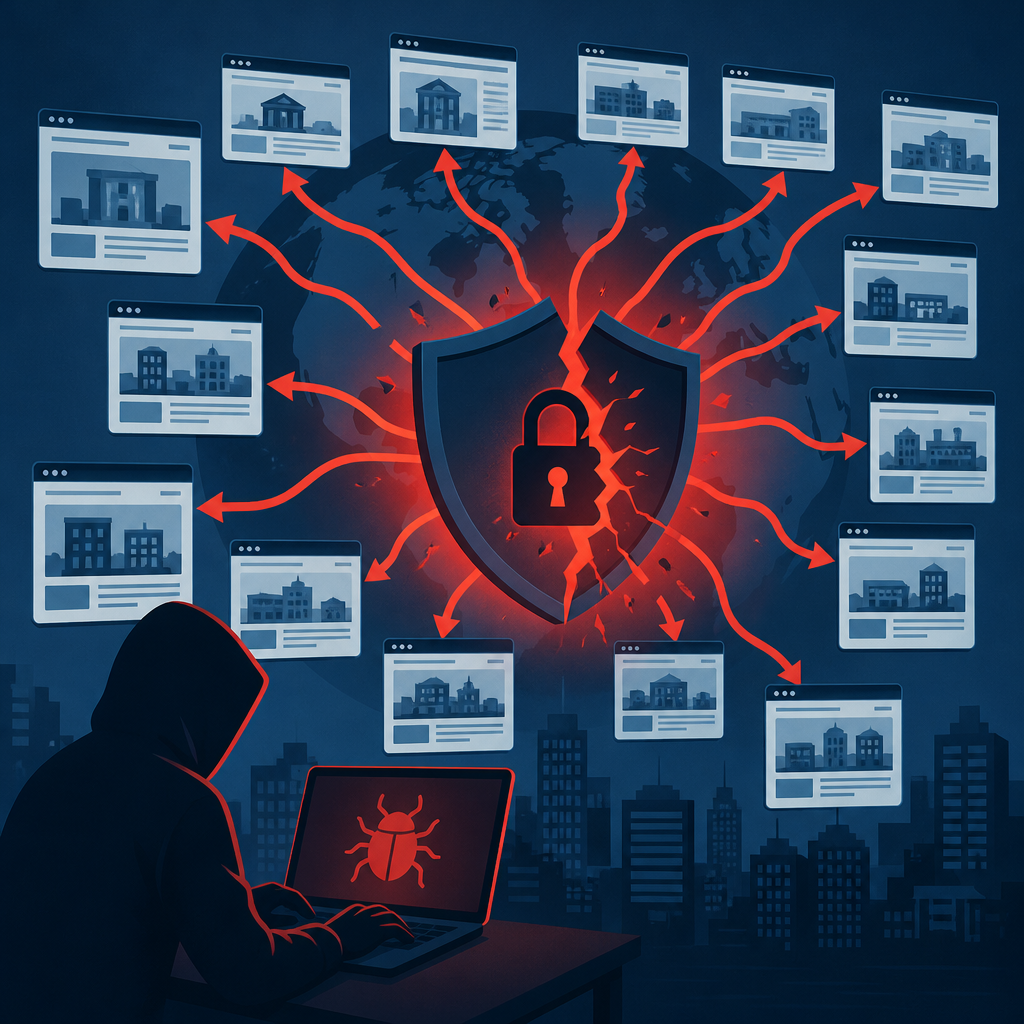
Zoom, HSBC, Equifax, CNN, Salesforce ve IKEA’nın da aralarında bulunduğu 178 kuruluşun internet sitesine, ziyaretçileri hedefleyen kötü amaçlı JavaScript kodlarının sızdırıldığı ortaya çıktı.
Saldırının odağında Optimizely var
Güvenlik araştırmacısı Scott Helme’nin açıklamasına göre saldırı, şirketlerin doğrudan kendi sunucularını değil, yaygın kullanılan internet sitesi optimizasyon platformu Optimizely’yi hedef aldı. Platform üzerinden sitelere eklenen zararlı kodlar, bu sayfaları ziyaret eden kullanıcıları risk altına soktu.
Kripto cüzdanları ve kredi kartları hedefte
Güvenlik analizleri, internet sitelerine yerleştirilen kodların kapsamlı bir veri hırsızlığı ve sabotaj mekanizması içerdiğini gösterdi. Saldırının hedefleri arasında kripto cüzdanları, kredi kartları ve iPhone’lar bulunuyor.
Siber güvenlik şirketi HudsonRock da söz konusu sitelerin ziyaretçilere aktif biçimde kötü amaçlı kodlar sunduğuna ilişkin somut kanıtlar elde ettiğini doğruladı.
Veri ihlalinin boyutu henüz kesinleşmedi
Reuters’ın haberine göre, zararlı kodların 178 internet sitesinin her birinde ne ölçüde başarıyla çalıştırıldığı ve kesin bir veri ihlalinin yaşanıp yaşanmadığı henüz tam olarak bilinmiyor. Şirketler konuya ilişkin ilk açıklamalarını yaparken, olayın kapsamı ve etkileriyle ilgili incelemeler sürüyor.
Tedarik zinciri saldırıları neden riskli?
Uzmanlar, saldırganların şirketlerin ana sunucularına doğrudan erişim sağlamamış olmasının riski ortadan kaldırmadığına dikkat çekiyor. Üçüncü taraf yazılım ve optimizasyon araçlarının ele geçirilmesi, tedarik zinciri saldırıları yoluyla çok sayıda internet sitesine aynı anda ulaşılmasına imkan tanıyor.
İnternet sitelerindeki etkileşimli işlevleri çalıştıran JavaScript kodlarının kötü amaçlı yetkilerle değiştirilmesi, ziyaretçilerin tarayıcıları üzerinden doğrudan hedef alınmasına yol açabiliyor. Bu yöntem, bireysel kullanıcıların kişisel güvenliği bakımından ciddi bir risk oluşturuyor.